سائبر حملہ: کھربوں کی کرپٹو کرنسی کیسے چوری ہوئی؟
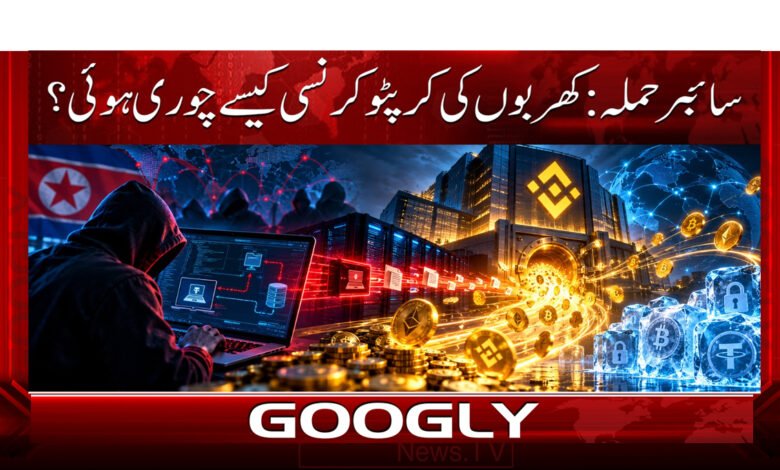
دنیا کے سب سے بڑے کرپٹو کرنسی ایکسچینج بائنانس Binance کے سسٹم پر تاریخ کے سب سے بڑے سائبر حملے میں 6.3 ارب ڈالر مالیت کے ڈیجیٹل اثاثے چوری کر لیے گئے ہیں، جو پاکستانی کرنسی میں تقریباً 17 کھرب 60 ارب روپے بنتے ہیں۔ ابتدائی تحقیقات کے مطابق ہیکرز نے بائنانس کے ایک انجینیئر کا لیپ ٹاپ ہیک کرکے کمپنی کے اندرونی نظام تک رسائی حاصل کی اور پھر سکیورٹی کی خامیوں اور حاصل کردہ اختیارات کو استعمال کرتے ہوئے ڈیجیٹل اثاثوں کی غیر مجاز منتقلی کی منظوری حاصل کر لی۔ اس واردات میں حملہ آوروں نے براہ راست کسی کرپٹو والٹ کی پرائیویٹ کی چرانے کے بجائے ان افراد اور سسٹمز کو نشانہ بنایا جنہیں ان اثاثوں کی منتقلی کا اختیار حاصل تھا۔
بائنانس کے شریک چیف ایگزیکٹو افسر رچرڈ ٹینگ کے مطابق کمپنی کی ابتدائی تحقیقات میں انکشاف ہوا کہ ہیکنگ کا آغاز ایک انجینیئر کے لیپ ٹاپ سے ہوا تھا۔ ہیکرز نے اس لیپ ٹاپ کے ذریعے کمپنی کے اندرونی سسٹم میں داخل ہونے کا راستہ تلاش کیا اور بالآخر ایک سروس کنٹینر تک رسائی حاصل کر لی، جہاں سے ڈیجیٹل اثاثوں کی منتقلی کی منظوری دی جا سکتی تھی۔ اس طرح حملہ آوروں نے کمپنی کے تکنیکی نظام میں موجود اختیارات کا فائدہ اٹھاتے ہوئے غیر مجاز طور پر رقوم منتقل کرنے کا طریقہ اختیار کیا۔
رچرڈ ٹینگ نے وضاحت کی کہ یہ کوئی عام سائبر حملہ نہیں تھا جس میں محض ایک انجینیئر کی لاگ اِن معلومات یا اجازتیں استعمال کرکے ایک کلک میں رقم نکال لی گئی ہو، بلکہ اس کے لیے کہیں زیادہ پیچیدہ طریقۂ واردات اختیار کیا گیا۔ ان کے مطابق اب تک کسی ایک فرد کو اس واقعے کا ذمہ دار قرار نہیں دیا گیا اور نہ ہی تحقیقات میں کسی کرپٹو والٹ کی ‘پرائیویٹ کی’ (Private Key) چوری یا افشا ہونے کا ثبوت ملا ہے۔ اس سے ظاہر ہوتا ہے کہ ہیکرز نے والٹ کی بنیادی سکیورٹی توڑنے کے بجائے ان سسٹمز اور افراد کو نشانہ بنایا جنہیں رقوم کی منتقلی کا اختیار حاصل تھا۔
کمپنی نے بعد ازاں ایکس پر جاری بیان میں بتایا کہ تحقیقات کے دوران سکیورٹی بریچ کے ایک سے زیادہ مقامات سامنے آئے ہیں اور ابھی تک یہ واضح نہیں ہو سکا کہ حملہ آوروں نے کتنے راستوں سے کمپنی کے نظام میں مداخلت کی۔ دوسری جانب سائبر سکیورٹی کے ماہرین نے اس واردات کو کرپٹو انڈسٹری کے لیے ایک اہم خطرے کی علامت قرار دیتے ہوئے کہا ہے کہ اب ہیکرز کو ڈیجیٹل اثاثوں کی پرائیویٹ کیز چرانے کی ضرورت نہیں رہی بلکہ وہ ان ملازمین، کمپیوٹرز اور سسٹمز کو نشانہ بنا سکتے ہیں جنہیں ان اثاثوں تک رسائی حاصل ہوتی ہے۔
دو بڑی کرپٹو تجزیاتی کمپنیوں ٹی آر ایم لیبز اور چین اینیلیسس نے اس حملے کے پیچھے شمالی کوریا کے ہیکنگ گروپ کے ملوث ہونے کا شبہ ظاہر کیا ہے۔ ٹی آر ایم لیبز کے مطابق اس واردات کی کئی خصوصیات شمالی کوریا سے منسلک ماضی کے سائبر حملوں، خصوصاً 2025 میں بائی بٹ ایکسچینج سے 1.5 ارب ڈالر کی چوری، سے مشابہت رکھتی ہیں۔ مغربی سکیورٹی ادارے پہلے بھی الزام عائد کرتے رہے ہیں کہ شمالی کوریا سے منسلک ہیکرز کرپٹو کمپنیوں سے چوری کی گئی رقوم جوہری ہتھیاروں اور میزائل پروگراموں کی مالی معاونت کے لیے استعمال کرتے ہیں، تاہم شمالی کوریا ایسی کارروائیوں میں ملوث ہونے کی تردید کرتا رہا ہے۔
بائنانس نے حملے کے بعد دیگر کرپٹو پلیٹ فارمز اور بلاک چین شراکت داروں کی مدد سے چوری شدہ اثاثوں کو منجمد کرنے کی کارروائی شروع کر دی ہے۔ کمپنی کے مطابق اب تک تقریباً تین ارب ڈالر مالیت کے ڈیجیٹل اثاثے منجمد کیے جا چکے ہیں جبکہ ٹیتھر اور سرکل سمیت دیگر کرپٹو اداروں نے بھی مجموعی طور پر تقریباً 2.4 ارب ڈالر کے اثاثے منجمد کرنے کا اعلان کیا ہے۔ بائنانس کی شریک چیف ایگزیکٹو نے کہا ہے کہ نظام کی مکمل سکیورٹی یقینی بنانے تک رقوم نکلوانے کی سہولت معطل رکھی جائے گی۔
بائنانس نے دعویٰ کیا ہے کہ وہ صارفین کے متاثرہ اثاثوں کی ریکوری کا عمل شروع کر چکی ہے اور چوری شدہ رقوم کے ازالے کے لیے 6.3 ارب ڈالر سے زیادہ رقم مختص کر دی گئی ہے۔ کمپنی قانون نافذ کرنے والے اداروں اور دیگر شراکت داروں کے ساتھ مل کر باقی ماندہ اثاثوں کا سراغ لگانے اور انھیں واپس حاصل کرنے کی کوشش کر رہی ہے۔ تاہم سائبر سکیورٹی ماہرین کے مطابق حملہ آوروں کے پاس اب بھی چوری شدہ ڈیجیٹل اثاثوں کی بڑی مقدار موجود ہے اور ان کی مکمل واپسی ایک مشکل مرحلہ ہو سکتی ہے۔
حنا مرڈر کیس کی دوبارہ تفتیش کا فیصلہ کیوں ہوا؟
واضح رہے کہ 2017 میں قائم ہونے والی بائنانس دنیا کا سب سے بڑا کرپٹو کرنسی ایکسچینج ہے جس کے رجسٹرڈ صارفین کی تعداد 30 کروڑ سے زیادہ بتائی جاتی ہے۔ کمپنی نے 2024 میں دعویٰ کیا تھا کہ اس کے پاس 160 ارب ڈالر سے زیادہ مالیت کے اثاثے موجود ہیں۔ اس حالیہ واردات نے دنیا بھر میں کرپٹو کرنسی کے نظام کی سکیورٹی، ڈیجیٹل اثاثوں کے تحفظ اور بڑے مالیاتی پلیٹ فارمز کے اندرونی نظاموں پر سائبر حملوں کے خطرات کو ایک مرتبہ پھر نمایاں کر دیا ہے۔