پاکستانی بینکوں پر سائبر حملوں کا خدشہ، صارفین اپنی رقم کیسے محفوظ رکھیں؟
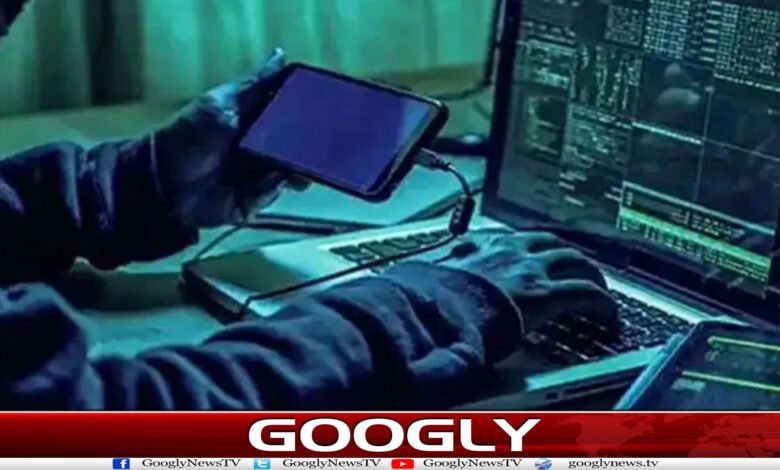
پاکستان میں بینکنگ اور آن لائن ادائیگیوں کے نظام کو مصنوعی ذہانت اور خودکار بوٹس کے ذریعے ممکنہ سائبر حملوں کا خطرہ لاحق ہونے کی نشاندہی کی گئی ہے۔ نیشنل سائبر ایمرجنسی رسپانس ٹیم کی ایڈوائزری کے مطابق جدید ٹیکنالوجی سائبر مجرموں کو سکیورٹی کی خامیاں تیزی سے تلاش کرنے اور زیادہ پیچیدہ حملوں کی صلاحیت دے سکتی ہے۔ ایسے حالات میں بینکوں کے لیے حفاظتی انتظامات مضبوط بنانا ضروری ہے، تاہم عام صارفین کی احتیاط بھی اتنی ہی اہم ہے۔
سائبر سکیورٹی ماہر اسد الرحمٰن کے مطابق صارفین اپنی ذاتی اور بینکنگ معلومات محفوظ رکھ کر، اکاؤنٹس میں اضافی تصدیق فعال کرکے اور موبائل فون و ایپس کو اپ ڈیٹ رکھ کر خطرات کم کر سکتے ہیں۔ ان کا کہنا ہے کہ سائبر مجرم اکثر صارفین کی جانب سے خود انٹرنیٹ پر فراہم کردہ معلومات یا دھوکے سے حاصل کی گئی تفصیلات کو اپنے مقاصد کے لیے استعمال کرتے ہیں۔
صارفین کو سوشل میڈیا اور دیگر آن لائن پلیٹ فارمز پر اپنی ذاتی معلومات غیر ضروری طور پر شیئر کرنے سے گریز کرنا چاہیے۔ نامعلوم افراد کی جانب سے بھیجے گئے مشکوک لنکس کھولنا، غیر مصدقہ پیغامات پر اعتماد کرنا یا فون کال کے دوران بینکنگ تفصیلات فراہم کرنا خطرناک ثابت ہو سکتا ہے۔ سائبر مجرم جعلی پیغامات اور کالز کے ذریعے صارفین کو ایسے جال میں پھنسا سکتے ہیں جہاں وہ خود اپنے اکاؤنٹ کی معلومات ظاہر کر دیتے ہیں۔
سائبر سکیورٹی ماہر کے مطابق بینکنگ اور دیگر آن لائن اکاؤنٹس میں ملٹی فیکٹر اتھینٹیکیشن، یعنی شناخت کی ایک سے زیادہ مراحل میں تصدیق، فعال رکھنا بھی ضروری ہے۔ اس کے ساتھ دستیاب حفاظتی سہولتوں اور بیک اپ کوڈز سے فائدہ اٹھانا چاہیے۔ صارفین کو اپنے موبائل فون کا آپریٹنگ سسٹم اور ایپس باقاعدگی سے اپ ڈیٹ رکھنی چاہییں، جبکہ نامعلوم ذرائع سے ایپس انسٹال کرنے سے اجتناب کرنا چاہیے۔ ایک غیر محفوظ ایپ موبائل فون میں موجود حساس معلومات تک رسائی حاصل کر سکتی ہے۔
نیشنل سائبر ایمرجنسی رسپانس ٹیم کی ایڈوائزری میں بینکوں کو بھی اپنے نظام کی سکیورٹی کا جامع جائزہ لینے کی ہدایت کی گئی ہے۔ بینکوں سے کہا گیا ہے کہ وہ موبائل ایپس اور مرکزی بینکنگ ریکارڈ میں موجود معلومات کی درستگی کی جانچ کریں اور مالی لین دین کے ریکارڈ کا آزادانہ موازنہ کریں، تاکہ کسی فرق یا غیر معمولی سرگرمی کی بروقت نشاندہی ہو سکے۔
ایڈوائزری کے مطابق بینکوں اور ادائیگی کے اداروں کو اپنے مرکزی بینکنگ نظام، ادائیگی کے گیٹ ویز، ڈیجیٹل ایپس اور متعلقہ خدمات کی سکیورٹی مضبوط بنانی چاہیے۔ ملٹی فیکٹر اتھینٹیکیشن نافذ کرنے، خودکار لاگ اِن کوششوں سے تحفظ یقینی بنانے اور حساس نظام تک رسائی محدود رکھنے کی بھی ہدایت کی گئی ہے۔
حفاظتی اقدامات صرف بینکنگ شعبے تک محدود نہیں۔ ایڈوائزری میں اہم قومی انفراسٹرکچر اور صنعتی اداروں کو انٹرنیٹ سے منسلک آلات اور صنعتی کنٹرول سسٹمز کی سکیورٹی جانچنے، غیر ضروری ریموٹ رسائی محدود کرنے اور آئی ٹی و آپریشنل نیٹ ورکس کو الگ رکھنے کی سفارش کی گئی ہے۔ اداروں کو ممکنہ حملوں سے نمٹنے کی تیاری کا جائزہ لینے، سکیورٹی ریکارڈ محفوظ رکھنے اور مشتبہ واقعات کی اطلاع متعلقہ قومی سائبر سکیورٹی چینل کو دینے کی بھی ہدایت کی گئی ہے۔
اسد الرحمٰن کے مطابق سائبر سکیورٹی صرف حکومت یا بینکوں کی ذمہ داری نہیں بلکہ صارفین، اداروں اور متعلقہ حکام کی مشترکہ ذمہ داری ہے۔ کسی ادارے کی تیاری کا اندازہ اس بات سے لگایا جا سکتا ہے کہ وہ حملے کی نشاندہی کتنی جلدی کرتا ہے، اس کا مقابلہ کیسے کرتا ہے اور متاثرہ نظام کو کتنی تیزی سے بحال کر پاتا ہے۔ ان کے خیال میں حکومت کو اداروں کے سائبر سکیورٹی آڈٹ کے لیے واضح ہدایات جاری کرنی چاہییں، جبکہ میڈیا، تعلیمی اداروں اور دیگر تنظیموں کو بھی عوامی آگاہی میں کردار ادا کرنا چاہیے۔
مبصرین کے مطابق مصنوعی ذہانت کے ذریعے سائبر حملوں کے ممکنہ خطرات کے تناظر میں محض تنبیہ کافی نہیں؛ بینکوں کو مؤثر حفاظتی نظام، مسلسل نگرانی اور فوری ردعمل کی صلاحیت یقینی بنانا ہوگی۔ دوسری جانب عام صارفین کے لیے بنیادی اصول یہی ہے کہ وہ اپنی حساس معلومات کسی کے ساتھ شیئر نہ کریں، مشکوک لنکس سے دور رہیں، اضافی تصدیق فعال رکھیں اور اپنے آلات کو تازہ ترین حفاظتی اپ ڈیٹس کے ساتھ استعمال کریں۔